Un client abandonează o plată, un coleg nu poate intra în contul de lucru sau o parolă resetată ajunge la persoana greșită - toate aceste situații pot porni de la alegerea metodei de autentificare. În discuția OTP SMS versus aplicații, decizia nu este doar tehnică. Ea influențează rata de conversie, costul suportului, expunerea la fraudă și cât de ușor pot clienții să revină în cont.
Pentru multe companii, SMS-ul rămâne cea mai rapidă metodă de a verifica un număr de telefon sau de a autoriza o acțiune sensibilă. Aplicațiile de autentificare oferă, în schimb, o protecție mai bună împotriva anumitor atacuri și reduc dependența de rețeaua mobilă. Alegerea corectă depinde de risc, public, tipul de tranzacție și de capacitatea echipei de a gestiona recuperarea conturilor.
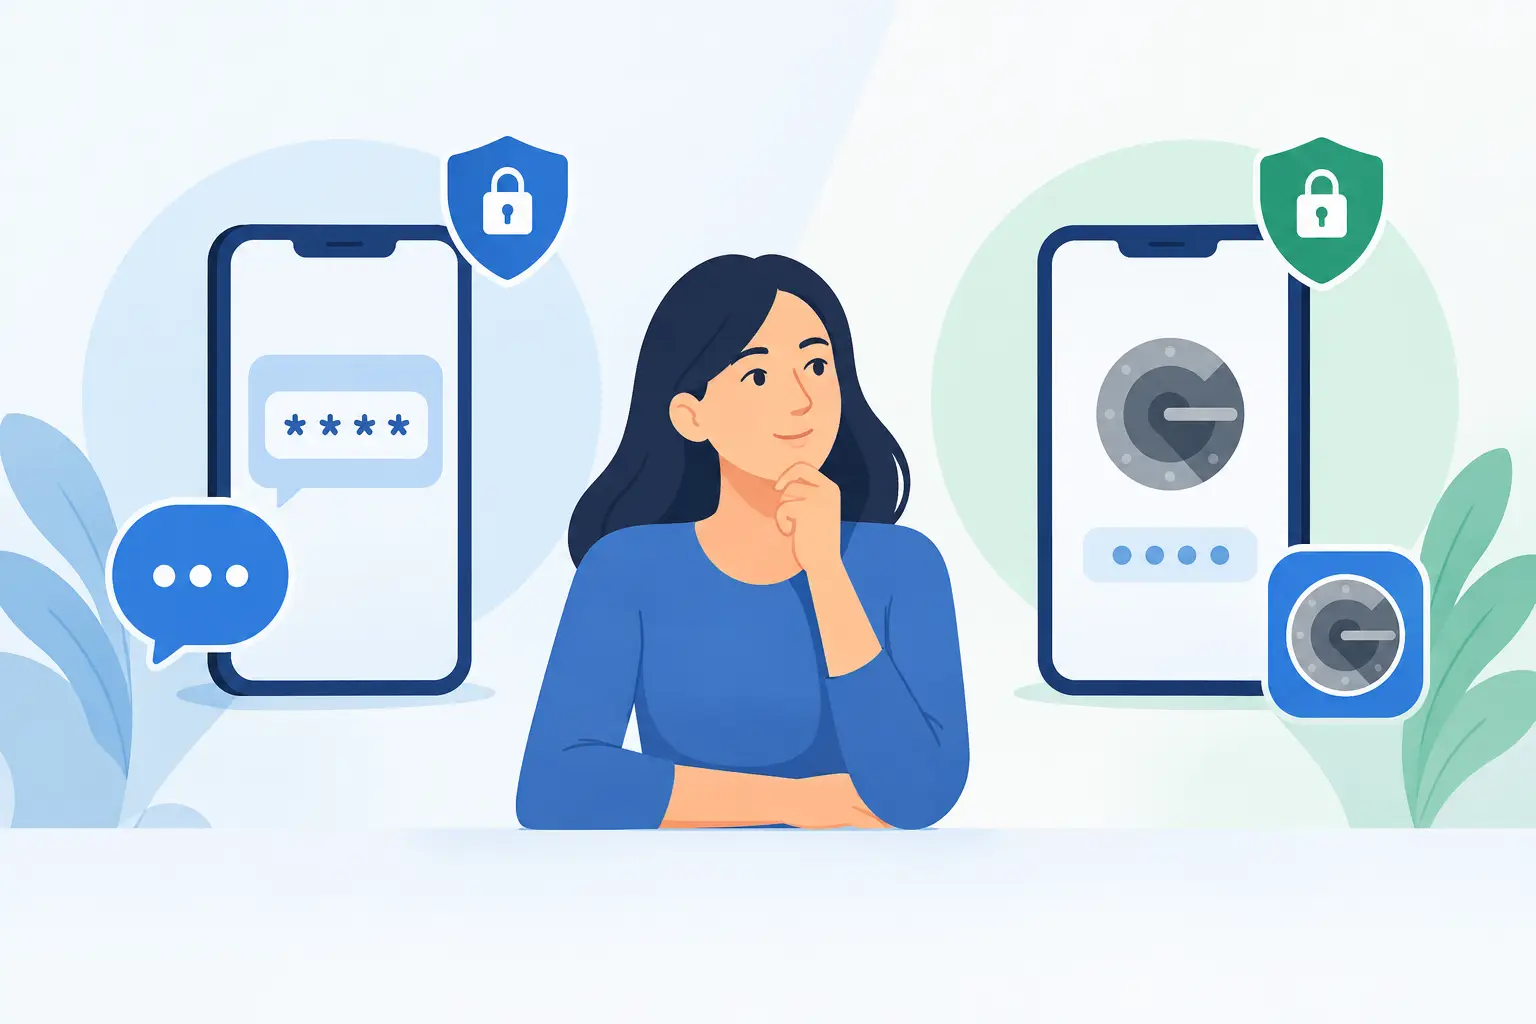
OTP SMS versus aplicații: diferența practică
Un OTP prin SMS este un cod unic trimis pe numărul de telefon al utilizatorului. Acesta introduce codul într-un formular pentru a valida accesul, o plată, o schimbare de parolă sau crearea unui cont. Pentru client, procesul este familiar: primește mesajul, copiază codul și continuă. Nu trebuie să instaleze nimic și nu are nevoie de configurare în avans.
O aplicație de autentificare generează coduri temporare direct pe telefon. În majoritatea cazurilor, folosește un secret configurat anterior între aplicație și serviciul online. Codul funcționează chiar dacă telefonul nu are semnal mobil sau conexiune la internet, atât timp cât ora dispozitivului este corectă. Unele aplicații oferă și notificări push pentru aprobare, dar acestea au propriile riscuri dacă utilizatorii acceptă cereri fără să le verifice.
Diferența majoră este momentul în care apare fricțiunea. SMS-ul este simplu la prima utilizare. Aplicația cere un pas suplimentar de configurare, de obicei scanarea unui cod QR și salvarea unor coduri de recuperare. Pentru utilizatorii obișnuiți, acest pas poate reduce adopția. Pentru angajați, administratori sau clienți cu operațiuni financiare frecvente, efortul inițial poate fi justificat de nivelul mai mare de protecție.
Când OTP prin SMS este alegerea potrivită
OTP-ul prin SMS are un avantaj comercial clar: acoperirea. Aproape orice telefon poate primi un mesaj text, inclusiv dispozitivele simple, telefoanele fără spațiu pentru aplicații și multe telefoane utilizate temporar în călătorii. Pentru verificarea numărului la înscriere, notificări tranzacționale sau autorizarea unei comenzi cu risc moderat, acest avantaj contează direct în conversie.
Este o opțiune eficientă când viteza de lansare este esențială. O platformă de mesagerie cu API permite echipei de produs să trimită, să verifice și să urmărească OTP-uri fără a construi o infrastructură telecom proprie. Pentru echipele non-tehnice, fluxurile pot fi integrate cu notificări despre comenzi, actualizări de livrare și campanii de reactivare, păstrând comunicarea într-un canal deja cunoscut de client.
SMS-ul este potrivit mai ales pentru:
- verificarea inițială a numărului de telefon;
- autentificarea clienților care nu folosesc frecvent aplicații dedicate;
- recuperarea contului când utilizatorul nu mai are acces la aplicația de autentificare;
- confirmări rapide pentru acțiuni cu risc redus sau moderat;
- piețe și segmente unde compatibilitatea cu orice telefon este prioritară.
Totuși, livrarea trebuie tratată ca o funcție critică, nu ca un simplu mesaj. Codul trebuie să expire rapid, să poată fi folosit o singură dată și să existe limite clare pentru retransmitere și numărul de încercări. Monitorizarea livrării, filtrarea numerelor invalide și folosirea unei rute de mesagerie potrivite reduc întârzierile care pot transforma un flux de securitate într-o sursă de abandon.
Limitele de securitate ale SMS-ului
SMS-ul nu este imun la atacuri. Cele mai cunoscute riscuri sunt schimbarea frauduloasă a SIM-ului, redirecționarea mesajelor și compromiterea contului la operatorul mobil. Un atacator care reușește să preia numărul poate primi codurile de acces, chiar dacă nu cunoaște parola utilizatorului.
Există și riscul de phishing. Un cod OTP nu trebuie cerut niciodată prin apel, email sau chat de către o persoană care pretinde că reprezintă compania. Mesajele de autentificare trebuie să indice clar scopul codului, să nu conțină date sensibile și să avertizeze utilizatorul să nu îl distribuie. Această formulare simplă reduce o parte din fraudă, dar nu elimină atacurile sofisticate.
Pentru acțiuni cu impact mare - schimbarea datelor bancare, retrageri, acces administrativ sau transferuri de valoare ridicată - SMS-ul nu ar trebui să fie singura barieră. Combinați-l cu verificări de risc, confirmarea dispozitivului, limite tranzacționale sau o metodă de autentificare mai rezistentă la preluarea numărului.
De ce aplicațiile oferă protecție suplimentară
Aplicațiile de autentificare nu depind de livrarea unui mesaj și nu trimit codul prin rețeaua mobilă. Astfel, un atac de tip SIM swap nu este suficient pentru a obține codul temporar. Pentru conturi privilegiate, accesul la date sensibile și echipele interne, acest avantaj este semnificativ.
Dar aplicațiile nu rezolvă totul automat. Dacă utilizatorul este păcălit să introducă parola și codul într-un site fals, atacatorul poate folosi informațiile imediat. De asemenea, pierderea sau înlocuirea telefonului creează un caz de recuperare care trebuie proiectat atent. Un proces de resetare prea simplu poate anula protecția oferită de aplicație, iar unul prea strict poate bloca utilizatori legitimi și încărca echipa de suport.
Pentru niveluri de risc foarte ridicate, merită evaluată autentificarea bazată pe chei de acces sau chei hardware. Aceste metode pot oferi o protecție mai bună împotriva phishingului, însă adoptarea lor poate necesita modificări de produs, educarea utilizatorilor și opțiuni alternative pentru cazurile de excepție.
Cum alegi metoda în funcție de utilizare
Nu toate conturile au aceeași valoare și nu toate acțiunile justifică aceeași fricțiune. O platformă de e-commerce poate folosi OTP SMS pentru validarea numărului la checkout și pentru actualizări de comandă, apoi poate cere o verificare mai puternică pentru schimbarea adresei de livrare sau a metodei de plată. O aplicație B2B poate solicita aplicație de autentificare pentru administratori, dar poate păstra SMS-ul ca metodă de recuperare controlată pentru utilizatorii standard.
Priviți decizia prin patru criterii: cât de grav ar fi accesul neautorizat, cât de variat este publicul, cât de frecvent se autentifică utilizatorii și cât poate suporta compania ca volum de solicitări de recuperare. Dacă accesul este ocazional și publicul este larg, SMS-ul poate oferi cel mai bun echilibru între securitate și finalizarea fluxului. Dacă utilizatorii intră zilnic într-un sistem cu date confidențiale, aplicația de autentificare devine o investiție logică.
Costul trebuie calculat complet. SMS-ul are un cost pe mesaj și poate genera retransmiteri. Aplicațiile reduc acest cost recurent, dar cer implementare, onboarding, suport pentru telefoane schimbate și procese de recuperare. Cel mai ieftin canal la nivel de mesaj nu este neapărat cel mai economic dacă utilizatorii abandonează sau deschid multe tichete de suport.
O strategie mixtă reduce fricțiunea fără a ignora riscul
În multe organizații, răspunsul la OTP SMS versus aplicații nu este „ori una, ori alta”. O strategie pe niveluri permite folosirea fiecărei metode acolo unde produce cele mai bune rezultate. SMS-ul poate acoperi înscrierea, verificarea numărului și recuperarea controlată, iar aplicația poate proteja accesul administratorilor, setările critice și operațiunile cu valoare mare.
Implementarea are nevoie de reguli clare. Stabiliți durata de valabilitate a codului, limita de încercări, intervalul dintre retrimiteri și pragul la care o activitate neobișnuită declanșează verificări suplimentare. Păstrați jurnale de audit pentru evenimentele importante, fără a stoca codurile în clar. Verificați și calitatea datelor de contact înainte de trimitere, deoarece un număr reciclat, inactiv sau introdus greșit poate crea atât costuri, cât și riscuri.
O soluție precum SMSense poate susține partea operațională a OTP-urilor prin API-uri de mesagerie, verificarea numerelor și monitorizarea livrării, astfel încât echipa să controleze mai bine experiența de autentificare fără să gestioneze direct complexitatea telecom.
Alegeți metoda care protejează acțiunea, nu doar contul în teorie. Începeți cu fluxurile unde întârzierile, frauda sau abandonul vă costă deja bani, măsurați rezultatele și ajustați nivelul de verificare pe baza comportamentului real al utilizatorilor.